
Detaillierter Management-Report
Ausblick auf hybride Bedrohungen in Europa
(Oktober 2026 – April 2027)
Zielgruppe für diesen Beitrag:
Chief Security Officer (CSO), Chief Risk Officer (CRO), Head of Corporate Security / Informationssicherheit, Leiter Kommunikation / PR Compliance & Risk Management Verantwortliche
Dieser umfassende Bericht basiert auf den aktuellen Analysen des „Hybrid Threat Outlook Europe“ (Stand: Oktober 2026) unseres Technologiepartners Osavul. Er verknüpft Erkenntnisse europäischer Sicherheitsbehörden, juristische Dokumente und unabhängige Forschungsdaten, um Organisationen und Behörden bei der präventiven Absicherung ihrer Infrastrukturen zu unterstützen.
1. Die Entwicklung der Bedrohungslage: Eine neue Stufe der Eskalation
Die Daten zeigen nach einem massiven Anstieg hybrider Sabotageakte bis 2024 einen kurzen Rückgang in der ersten Jahreshälfte 2025. Westliche Geheimdienste vermuten, dass Moskau die Operationen vorübergehend pausierte, um im Rahmen der neuen US-Administration politisches Wohlwollen zu signalisieren. Seit Ende 2025 hat die Kampagne jedoch wieder ihr volles Tempo erreicht – mit einer entscheidenden Veränderung: Die Angriffe zielen nicht mehr auf reine Masse, sondern auf Ziele mit potenziell katastrophalen Folgen.
Während 2024 noch Einkaufszentren, Baumärkte (z. B. ein IKEA in Vilnius) und Lagerhallen im Fokus standen, richten sich die Aktionen der Jahre 2025 und 2026 primär auf fahrende Züge, Flughäfen und Verteidigungsunternehmen.
2. Branchenspezifische Gefahrenschwerpunkte
Luftfahrt: Der neue Brennpunkt hybrider Angriffe
Die zivile und logistische Luftfahrt ist massiv ins Visier geraten. Betrafen in den Jahren 2022 bis 2023 noch 0 % der russisch verknüpften Vorfälle die Luftfahrt, stieg dieser Anteil 2024 auf 19 % und 2025–2026 sprunghaft auf 50 % an.
• Luftfracht und Flughäfen:
Im Juli 2024 entzündete sich ein Brandsatz am Flughafen Leipzig, kurz bevor er in ein Flugzeug verladen werden sollte. Im August 2026 kam es am Flughafen Leipzig/Halle zu einem Vorfall mit einer Sprengstoffdrohne, was Deutschland zur Schließung des russischen Generalkonsulats in Bonn veranlasste. Zudem kam es im Herbst 2025 europaweit zu Dutzenden Drohnensichtungen, die zeitweise zur Sperrung von fünf dänischen Flughäfen sowie des Münchner Flughafens führten.
• Luftraumverletzungen & GPS-Störungen:
Litauen verzeichnet seit Oktober 2025 einen massiven Anstieg von belarussischen Schmuggelballons, die Hunderte von Flügen stören. Gleichzeitig meldet die EU-Flugsicherheitsagentur zunehmende GPS-Störsender-Aktivitäten (Jamming/Spoofing) in der Ost- und Schwarzmeerregion.
Schienenverkehr & Logistik
Das Schienennetz, insbesondere Versorgungslinien in die Ukraine, ist ein primäres Ziel der Sabotage:
• Im November 2025 brachten Täter in Polen auf der Strecke Warschau-Lublin eine Stahlklammer an und zündeten einen Sprengsatz, um einen Zug entgleisen zu lassen, wobei ein Personenzug eine Notbremsung einleiten musste.
• In Riga (Lettland) kam es zwischen Oktober 2025 und Januar 2026 zu gezielten Brandstiftungen an Schaltschränken zur Zugsteuerung, welche die Täter als Beweis per Video filmten.
Rüstungsindustrie
Im Jahr 2026 verzeichnete Europa eine beispiellose Welle von Bränden und vereitelten Anschlägen auf Rüstungs- und Drohnenhersteller:
• Betroffen waren unter anderem LPP in Tschechien, Delair in Frankreich, EMCO in Bulgarien, Skyeton in der Slowakei und WB Electronics in Polen.
• Die Brandstiftung beim estnischen Rüstungsunternehmen Milrem Robotics im August 2026 wurde offiziell als von Russland beauftragter Sabotageakt eingestuft.
Energiesektor: Der unsichtbare Cyber-Krieg
Interessanterweise richten sich physische Angriffe auf Energie- und Wasserversorger (wie etwa die Angriffe der linksradikalen "Vulkangruppe" in Deutschland) überwiegend auf das Konto inländischer Akteure. Russland agiert im Energiesektor fast ausschließlich digital:
• Am 29. Dezember 2025 führte das 16. Zentrum des russischen FSB während eines Kälteeinbruchs einen zerstörerischen Cyberangriff ("Wiper") auf polnische Wind-, Solar- und Heizkraftwerke aus.
• Die Täter befanden sich monatelang unentdeckt in den Netzwerken, um physische Schäden an der Infrastruktur zu verursachen, was jedoch durch interne Sicherheitssoftware in letzter Sekunde abgewehrt werden konnte.
3. Modus Operandi: Die "Gig-Saboteur"-Kette
Russland hat seine Taktik von direkten Geheimdiensteinsätzen auf ein kostengünstiges "Outsourcing-Modell" umgestellt. Dieses vollzieht sich in sechs Schritten:
1. Rekrutierung: Ca. 95 % der Täter sind gewöhnliche Zivilisten, die online (in 88 % der Fälle über Telegram) angeworben werden.
2. Bezahlung: Erfolgt in Krypto, Bargeld oder Sachwerten. Für Brandanschläge in Litauen und Lettland boten Mittelsmänner beispielsweise 10.000 € und einen BMW an.
3. Ausspähen: Die Täter fotografieren Ziele vorab und übermitteln die Daten.
4. Ausführung: Die Aktionen reichen von Brandstiftung bis zu Sprengstoffdrohnen.
5. Beweis: Die Täter müssen ihre Sabotageakte zwingend filmen und an ihre "Handler" übermitteln, um bezahlt zu werden.
6. Ausnutzung (Exploit): Diese Videos werden von russischen Staatsmedien als Falschmeldungen (z. B. "Volkszorn gegen NATO-Infrastruktur") verbreitet, um das Vertrauen der Bürger zu untergraben.
Der Schwachpunkt: Da jeder Schritt in dieser Kette digitale Spuren hinterlässt, wird ein Drittel aller verdeckten Einsätze gestoppt, bevor Schaden entsteht.
4. Geografie und beschleunigte Attribution
• Die Ostflanke trägt die Hauptlast: Die acht EU-Staaten an der Grenze zu Russland, Belarus oder der Ukraine stellen nur 18 % der EU-Bevölkerung, vereinen aber 60 % der verifizierten Vorfälle auf sich.
• Fokus Deutschland: Deutschland meldete im Jahr 2025 insgesamt 320 verdächtige Sabotageversuche. Obwohl Deutschland aufgrund seiner logistischen Bedeutung ein Hauptziel ist, lassen sich Angriffe hier oft inländischen Extremisten zuordnen (wie Stromausfälle) oder bleiben unaufgeklärt.
• Regierungen reagieren schneller: Brauchten Regierungen 2024 noch bis zu einem Jahr für offizielle Schuldzuweisungen, benannte Deutschland den Urheber der Leipzig-Drohne bereits nach 28 Tagen, Estland die Milrem-Brandstiftung nach etwa sechs Wochen.
5. Prognose: Was erwartet uns im Winter 2026 / Frühjahr 2027?
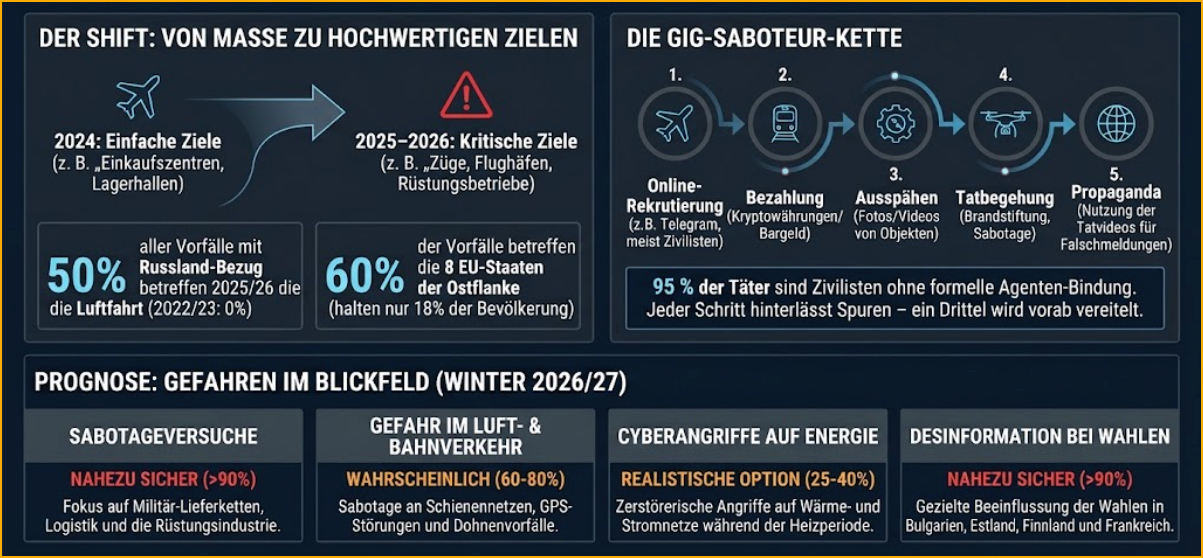
Basierend auf den Analysemethoden von Osavul ergeben sich für das kommende Halbjahr folgende Wahrscheinlichkeiten:
• Nahezu sicher (> 90 % Wahrscheinlichkeit):
o Weitere gesteuerte Sabotageversuche in EU-Staaten, vor allem gegen Lieferketten und die Rüstungsindustrie.
o Anhaltender Druck auf den Luftraum und GPS-Störungen an der Ostflanke.
o Massive Informationsmanipulation im Vorfeld der nationalen Wahlen in Bulgarien, Estland, Finnland und Frankreich.
• Wahrscheinlich (60 – 80 % Wahrscheinlichkeit):
o Mindestens ein weiterer Sabotageversuch auf der Schiene oder in der Luftfahrt, der Menschenleben gefährden könnte.
o Weitere Störungen an EU-Flughäfen.
o Fortlaufende Angriffe inländischer Extremisten auf das deutsche Stromnetz.
• Realistische Option (25 – 40 % Wahrscheinlichkeit):
o Ein zerstörerischer Cyberangriff auf europäische Energie- oder Wärmenetzbetreiber während der laufenden Heizperiode.
Handeln Sie jetzt, bevor Risiken zu realen Schäden werden.
Dieser Report ist nur ein Auszug aus den umfangreichen Daten der Janus-Wissensdatenbank. Wenn Sie tiefer in die detaillierten Fallstudien, forensischen Analysen und spezifischen Abwehrmaßnahmen eintauchen möchten, empfehlen wir Ihnen die vollständige Lektüre.
👉 [Hier klicken, um den originalen „Europe's Hybrid Threat Outlook“ von Osavul herunterzuladen]
Sie haben Fragen zur konkreten Gefährdungslage Ihres Unternehmens? Als Partner von Osavul in Deutschland steht Ihnen das Team von Radiosphere jederzeit für eine individuelle Risikobewertung zur Verfügung.
Heinz D. Schultz
VP Business Development for Analytics
„Osavul schließt die entscheidende Lücke zwischen Information Warfare und physischer Sabotage: Durch KI-basierte Narrative Intelligence transformiert die Plattform schwache Signale aus dem digitalen Raum in evidenzbasierte Prognosen und liefert Organisationen den nötigen Vorsprung, um Bedrohungen proaktiv abzuwehren
.“
Heinz D. Schultz hat mehrere Jahre als Berater und Business Analyst für renommierte Unternehmen gearbeitet. Bei Radiosphere verantwortert er den Bereich Business Development und Consulting.
Telefon: +49 7021 9989018
Email: hdschultz[@]radiosphere.de
Hinweis:
Dieser Beitrag liefert einen strategischen Ansatz für ein effektives OSINT Monitoring und ersetzt keine Rechtsberatung. Für jede Nutzung öffentlicher Quellen gilt: Lokale Gesetze, Plattform-ToS und Datenschutzrecht (DSGVO/DSFA) beachten. Zustimmungserklärungen für Digital Footprints sind empfehlenswert. Das Beitragsbild ist KI-generiert.